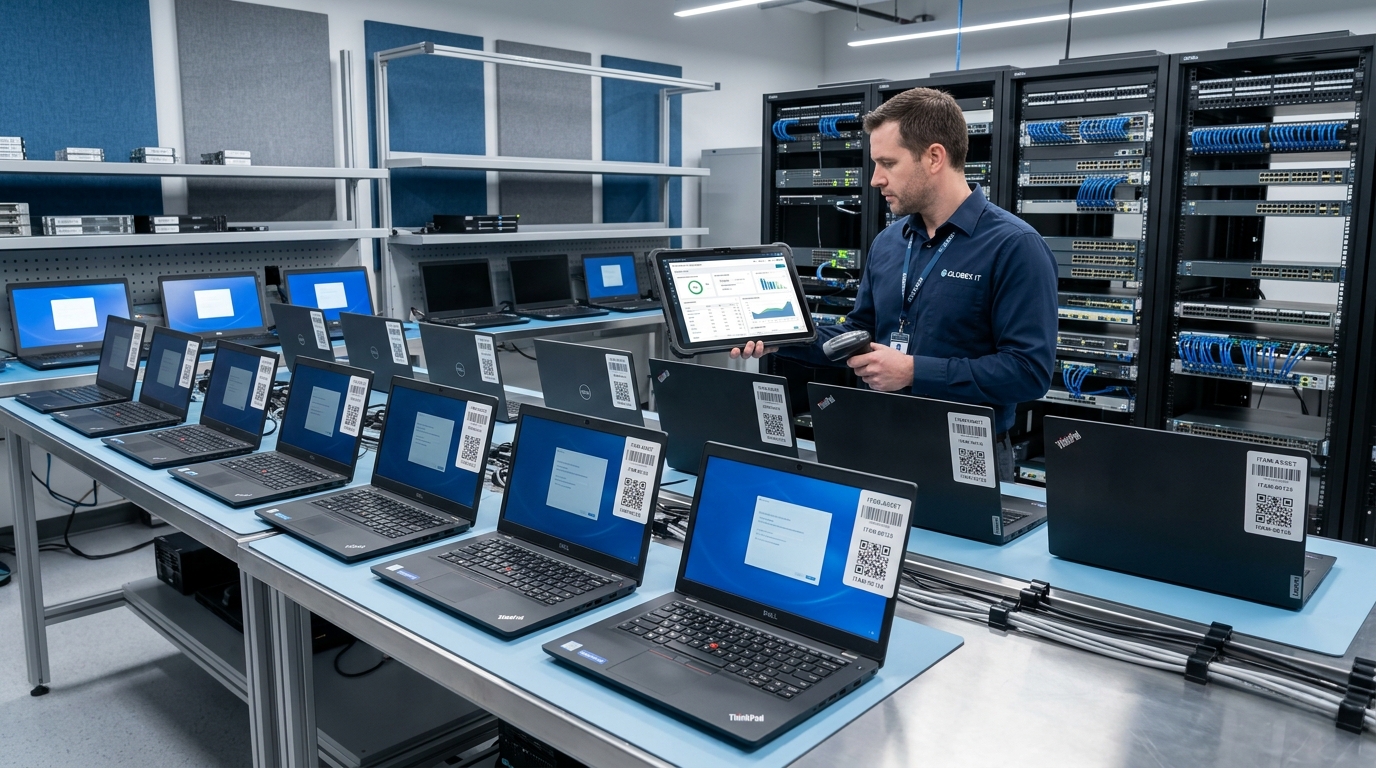
A gestão de ativos de TI (ITAM – IT Asset Management) consolidou-se como uma disciplina indispensável para organizações que buscam previsibilidade financeira, controle operacional e conformidade regulatória. À medida que as companhias adotam modelos de trabalho híbrido, abrem filiais regionais e expandem suas operações em nuvem, o parque tecnológico corporativo torna-se progressivamente heterogêneo e disperso. Sem processos estruturados de governança para catalogar hardware, monitorar licenças e rastrear contratos, esse ecossistema converte-se em um ralo invisível de despesas orçamentárias, gargalos no suporte e riscos cibernéticos que ameaçam a continuidade das operações.
O Custo Invisível da Falta de Controle: Por Que Planilhas Falham
Pesquisas do setor corporativo revelam que empresas sem processos consolidados de inventário chegam a desperdiçar entre 20% e 35% do orçamento anual de software pagando por licenças ociosas, assinaturas duplicadas e equipamentos esquecidos em filiais ou com profissionais desligados. No mercado brasileiro, onde redes de varejo, indústrias e operadoras de logística lidam com centenas de estações descentralizadas, essa falta de rastreamento gera custos recorrentes que drenam diretamente o orçamento de inovação da liderança técnica.
O controle manual por meio de planilhas eletrônicas é uma armadilha comum: no exato instante em que uma tabela é consolidada, ela já se torna defasada em relação ao ambiente real. Substituições emergenciais de máquinas, remanejamento de notebooks entre setores e upgrades locais criam distorções que só vêm à tona em momentos críticos — como em auditorias fiscais de grandes fornecedores ou após incidentes de segurança provocados por computadores desprotegidos.
Além da perda financeira, a falta de visibilidade impede qualquer política sólida de cibersegurança corporativa e conformidade com a LGPD. Endpoints desconhecidos não recebem patches de correção nem políticas de antivírus corporativo, criando portas abertas para ataques de ransomware. Ao substituir processos manuais por telemetria contínua, a organização obtém uma base confiável de dados para proteger seus perímetros físicos e lógicos.
Hardware, Software e Nuvem: As Três Frentes da Gestão de Ativos de TI
Para atingir maturidade operacional, uma política corporativa não deve limitar-se à contagem patrimonial de computadores de mesa. O gerenciamento moderno divide-se em três frentes complementares que sustentam o ecossistema tecnológico da companhia:
- Gestão de Ativos de Hardware (HAM): Rastreamento físico e lógico de notebooks, servidores em racks locais, switches, roteadores e coletores móveis. Inclui o controle de números de série, notas fiscais, localização física em filiais ou trabalho remoto e termos de custódia patrimonial.
- Gestão de Ativos de Software (SAM): Monitoramento rigoroso do consumo e da conformidade de licenças corporativas (Microsoft 365, Adobe, ERPs e ferramentas especializadas). O foco do SAM é evitar tanto o desperdício com superlicenciamento quanto o sublicenciamento, que expõe o negócio a pesadas penalidades financeiras.
- Gestão de Ativos em Nuvem e SaaS: Mapeamento contínuo de instâncias virtuais, volumes de armazenamento e softwares contratados diretamente por áreas de negócio sem o aval da TI (Shadow IT). Essa frente conecta-se diretamente a práticas de governança FinOps para cortar custos ociosos na nuvem.
Matriz de Comparação Financeira e Operacional: Modelos de Gestão de Ativos
Para compreender o retorno financeiro e a mitigação de riscos decorrentes de uma abordagem estruturada, analisamos abaixo as diferenças fundamentais entre os três modelos operacionais mais comuns no mercado:
| Critério de Avaliação | Controle Manual (Planilhas) | Software ITAM Isolado | Gestão Especializada Nexus TI |
|---|---|---|---|
| Precisão do Inventário | Inferior a 60% (Alta discrepância) | 80% a 90% (Faltam auditorias físicas) | 99.5% (Telemetria + Auditoria em Campo) |
| Desperdício de Licenças | 25% a 35% de gasto ocioso | 10% a 15% (Exige análise manual) | Zero desperdício (Otimização contínua) |
| Conformidade em Auditorias | Alto risco de multas e sanções | Risco moderado por descompasso | Laudos auditáveis e rastreabilidade total |
| Tempo Médio de Localização | Dias ou semanas | Horas (Se o agente estiver online) | Tempo real (GPS/IP + Histórico de Alocação) |
Os 4 Pilares da Governança e Ciclo de Vida do Parque Tecnológico
Uma governança patrimonial eficiente ultrapassa a simples conferência periódica de bens. Na metodologia aplicada pela Nexus TI por meio de seus serviços gerenciados, a gestão de ativos de TI estrutura-se em quatro fases articuladas de forma contínua:
- Aquisição, Padronização e Homologação (Procurement): Definição de configurações homologadas e perfis técnicos padrão para cada departamento. Esse alinhamento impede a proliferação de modelos incompatíveis, otimiza negociações com fabricantes e simplifica o provisionamento.
- Implementação, Telemetria e Descoberta Contínua: Utilização de agentes inteligentes e sondas automatizadas de rede para mapear dispositivos conectados. O sistema cataloga instantaneamente placa-mãe, memória, processador, números de série e versões de aplicativos sem exigir interferência manual dos usuários.
- Manutenção Preventiva e Gestão de Garantias: Monitoramento proativo das datas de encerramento de garantias com grandes fabricantes (Dell, Lenovo, HP e Cisco). Com suporte técnico em campo via field services em todo o Brasil, reparos são acionados com agilidade.
- Descarte Seguro e Descomissionamento Ecológico: Sanitização lógica e criptográfica de discos rígidos e SSDs conforme as recomendações internacionais do NIST SP 800-88, impedindo o vazamento de dados corporativos no descarte.
Perguntas Frequentes (FAQ)
1. Qual a diferença entre ITAM e CMDB na governança de TI?
O ITAM foca no aspecto financeiro, contratual e no ciclo de vida físico/lógico do patrimônio (custos, garantias, licenças). Já o CMDB foca no relacionamento operacional entre os componentes técnicos. Ambos são complementares e implementados de forma integrada pela Nexus TI.
2. Como o ITAM auxilia no cumprimento da LGPD?
A LGPD exige que a organização saiba exatamente onde os dados pessoais transitam e são armazenados. Se a empresa desconhece que há um computador antigo com dados de clientes em uma filial sem criptografia, há um risco severo de vazamento. A gestão de ativos de TI garante inventário contínuo de todos os pontos de armazenamento.
3. Em quanto tempo a empresa percebe o retorno financeiro do ITAM?
Normalmente nos primeiros 60 a 90 dias de operação. A auditoria inicial identifica sistematicamente licenças ociosas, máquinas subutilizadas que podem ser reaproveitadas e garantias vigentes que seriam perdidas, gerando economias imediatas que superam o custo do serviço.
Precisa de visibilidade total e redução de custos no seu parque de TI?
A Nexus TI realiza auditorias completas, inventário automatizado e gestão continuada de ativos de tecnologia para médias e grandes empresas em todo o Brasil.